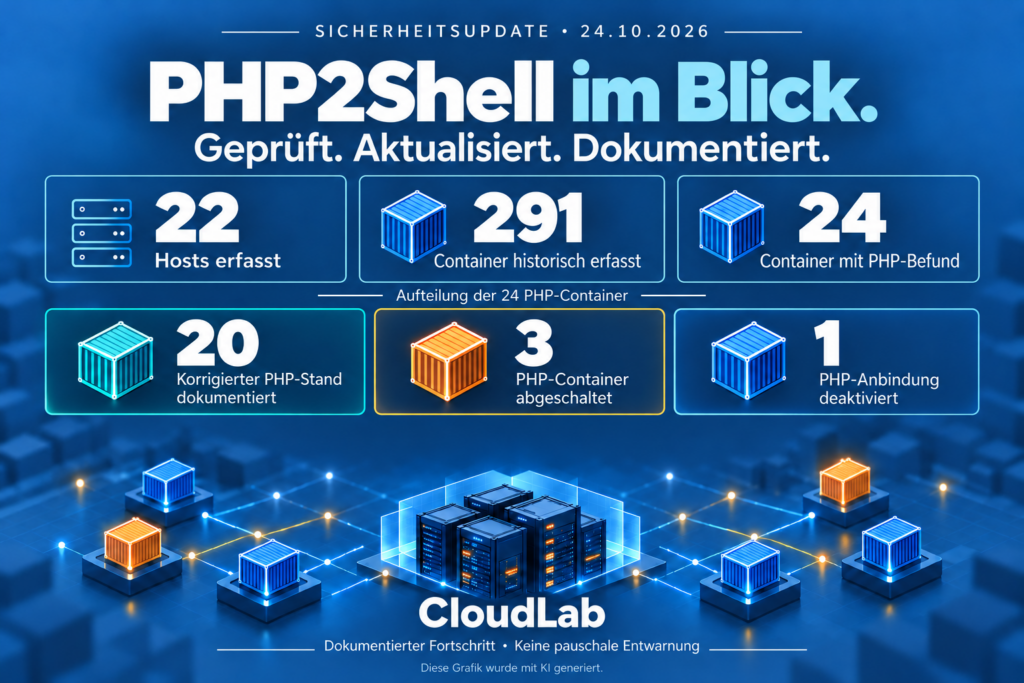
Abbildung: KI-generierte Visualisierung
Vom Sicherheitsbefund zurück zum Betrieb
Stand: 25. Oktober 2026
Auch das CloudLab war von PHP2Shell betroffen. Nach einer umfassenden Prüfung wurden Sicherheitsupdates eingespielt und einzelne Anwendungen vorsorglich abgeschaltet. Die vorübergehend abgeschalteten Anwendungen sind inzwischen aktualisiert und wieder in Betrieb.
Was ist PHP2Shell überhaupt?
PHP ist eine Technik, die im Hintergrund vieler Internetanwendungen arbeitet. Sie verarbeitet beispielsweise Anmeldungen, Formulare oder hochgeladene Dateien auf einem Server.
Unter dem Namen PHP2Shell wurden zwei schwerwiegende Sicherheitslücken bekannt. Vereinfacht gesagt können besonders präparierte Anfragen die Speicherverwaltung von PHP durcheinanderbringen. Unter bestimmten Bedingungen könnten Angreifer dadurch eigene Befehle auf einem Server ausführen – auch ohne sich vorher anzumelden.
Die möglichen Folgen reichen vom Auslesen oder Verändern von Daten bis zum Einschleusen schädlicher Programme. Wie weit ein Angriff reichen könnte, hängt unter anderem von den Berechtigungen der betroffenen Anwendung ab.
Eine vorhandene Sicherheitslücke bedeutet allerdings auch nicht automatisch, dass ein Rechner bereits angegriffen wurde.
Wie wurde das CloudLab geprüft?
Ich habe alle 22 erfassten Server und die darauf dokumentierten 291 Container überprüft. Container kann man sich als getrennte Arbeitsbereiche vorstellen, in denen Anwendungen zusammen mit ihrer benötigten Software laufen.
Ein eigens erstelltes Prüfskript suchte nach PHP und ermittelte die vorhandenen Versionsstände. Unklare Ergebnisse habe ich anschließend gezielt nachgeprüft und mit verfügbaren Herstellerinformationen abgeglichen.
Das war notwendig, weil eine ältere Versionsnummer nicht zwangsläufig einen fehlenden Sicherheitsfix bedeutet. Manche Anbieter bauen die Korrektur in ihre bestehende Software ein, ohne die angezeigte PHP-Version grundlegend zu verändern.
Insgesamt wurde in 24 Containern PHP erkannt. Diese wurden genauer bewertet. Die Zahl bedeutet nicht, dass alle 24 nachweislich angreifbar waren.
Warum wurden Anwendungen vorübergehend abgeschaltet?
Die erforderlichen Aktualisierungen konnten aus Zeitgründen nicht alle gleichzeitig durchgeführt werden. Ein Update besteht schließlich nicht nur aus einem Download.
Deshalb habe ich die Arbeiten nach Dringlichkeit geordnet. Anwendungen, deren Aktualisierung noch ausstand, wurden vorsorglich abgeschaltet. So blieben sie während der Bearbeitung nicht mit ihrem bisherigen PHP-Stand erreichbar.
Das Abschalten war eine bewusste Zwischenmaßnahme, bis die jeweiligen Updates geprüft und eingespielt werden konnten.
Was ist inzwischen erledigt?
Für alle im CloudLab eingesetzten PHP-Anwendungen wurden durch die Open-Source-Community beziehungsweise die jeweiligen Projektteams korrigierte Softwarestände oder Container-Images bereitgestellt.
Die anschließende Aufgabe lag bei mir. Die Aktualisierungen prüfen, einspielen und den Betrieb kontrollieren.
Die drei vorübergehend abgeschalteten PHP-Anwendungen sind mittlerweile aktualisiert. Nach meiner anschließenden Kontrolle arbeiten sie mit einer korrigierten PHP-Version und sind wieder in Betrieb.
Damit ergibt sich für die ursprünglich erfassten 24 PHP-Container folgender Stand:
- 23 Container arbeiten nach den durchgeführten Prüfungen mit korrigiertem PHP-Stand.
- Bei einem Container wurde die PHP-Ausführung deaktiviert.
PHP-Ausführung gezielt deaktiviert
Bei einer intern erreichbaren Anwendung bleibt die PHP-Ausführung deaktiviert. Dazu wurden die entsprechenden Verknüpfungen im Webserver abgeschaltet. Der Webserver reicht eingehende Anfragen damit nicht mehr an den PHP-Interpreter weiter. Der bisher verwendete Ausführungsweg ist somit unterbrochen.
Die anschließenden Kontrollen zeigten, dass die betroffene Zusatzfunktion nicht mehr erreichbar war und zum Prüfzeitpunkt keine PHP-CGI-Prozesse liefen. Da diese PHP-abhängige Funktion nicht benötigt wird, kann sie ohne Einschränkung der benötigten Funktionen deaktiviert bleiben. Die Hauptfunktionen der Anwendung arbeiten ohne PHP und stehen weiterhin zur Verfügung.
Die Absicherung erfolgt hier durch das Abschalten des PHP-Ausführungswegs.
Die akute Bearbeitung ist abgeschlossen
Zum heutigen Stand ist die akute PHP2Shell-Bearbeitung im CloudLab abgeschlossen. Die wieder betriebenen PHP-Anwendungen sind aktualisiert, und im verbleibenden Sonderfall bleibt die PHP-Ausführung deaktiviert.
Ein ausdrückliches Dankeschön geht an die Open-Source-Community. Die schnelle und engagierte Bereitstellung der Korrekturen hat die Absicherung ermöglicht. Die anschließende Umsetzung in der eigenen Umgebung bleibt Aufgabe des Betreibers – in diesem Fall meine.
Ein erfolgreicher Angriff oder eine Infektion wurde durch die bisherigen Prüfungen nicht nachgewiesen. Grundsätzlich kann ein Update aber eine frühere Kompromittierung nicht ausschließen.
Die festgestellten PHP2Shell-Risiken wurden durch Updates und die verbleibende Schutzmaßnahme bearbeitet. Regelmäßiges Monitoring und weitere Updates bleiben selbstverständlich Teil des CloudLab-Betriebs.
Transparenzhinweis: Bei der Erstellung dieses Artikels wurde künstliche Intelligenz zur sprachlichen und redaktionellen Unterstützung eingesetzt. Die beschriebenen technischen Konzepte und praktischen Erfahrungen basieren auf meinem eigenen CloudLab-Projekt. Die inhaltliche Prüfung und redaktionelle Verantwortung liegen beim Autor.